中華龍網 DragonSoft
Menu

ZTA 零信任架構

September 23, 2026

1. 解讀零信任架構:建立永不信任、持續驗證的資安防護網

隨著網路攻擊與資安威脅不斷,企業對資安防護的需求增加。傳統的邊界防護模式已無法應對現代化的威脅,因此產生了 零信任架構(ZTA)。零信任強調「永不信任,持續驗證」,不僅針對外部入侵,也防止內部風險。零信任有三大核心機制,包含「身份鑑別」、「設備鑑別」和「信任推斷」,協助企業構建堅固的資安機制,防禦日益複雜的數位風險。

2. 什麼是零信任(ZTA)?

「零信任」並非單一產品,而是一套全面性的安全策略,強調「不信任任何人,驗證所有人」的原則,無論是內部網路還是外部網路的使用者、設備,都必須進行驗證。基於「永不信任,持續驗證」的概念,即使是已經通過身份驗證的使用者或設備,也必須經過嚴格的身份認證才能獲得訪問權限。這一架構打破了傳統安全架構中對內網的完全信任,確保了企業數據的安全性,防止未經授權的存取和潛在的內部威脅。

3. 為什麼需要零信任架構?

  • 防止數據洩露:隨著遠端工作和雲端服務的普及,企業面臨的安全威脅越來越多。零信任模型能有效降低數據洩露的風險。
  • 適應性強:無論員工身處何地,均可按照相同標準進行身份驗證,確保安全性。
  • 合規性要求:許多行業對數據保護有嚴格要求,實施零信任有助於滿足這些合規性標準。

4. 零信任架構的三大核心

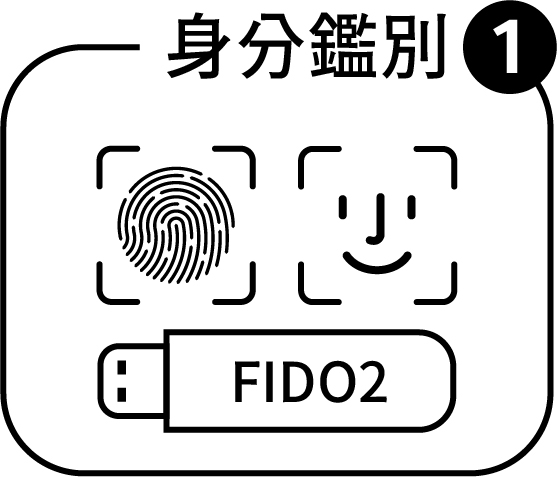
身分鑑別圖示
  • 身分鑑別:身分鑑別採用無密碼雙因子驗證機制,例如 FIDO2 技術,或是提供具備簽章與加密之鑑別聲明,以確保 RP 能夠解密並驗證該聲明,確保聲明的機密性與完整性。
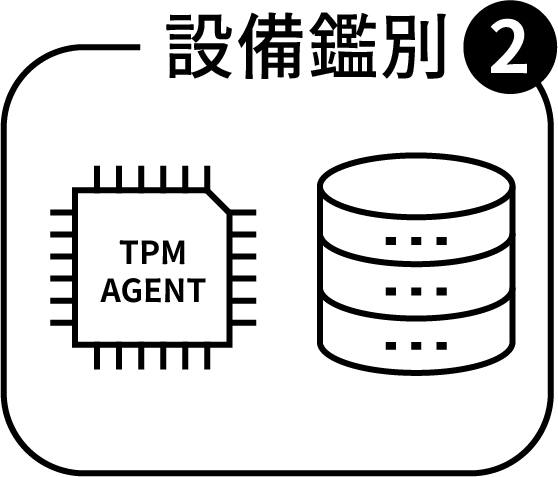
設備鑑別圖示
  • 設備鑑別:根據設備的身份、健康狀態以及行為模式進行評估,使用者的設備需安裝鑑別代理程式或 Agent 產生金鑰與憑證,以確保所傳遞的資訊是可信賴的。
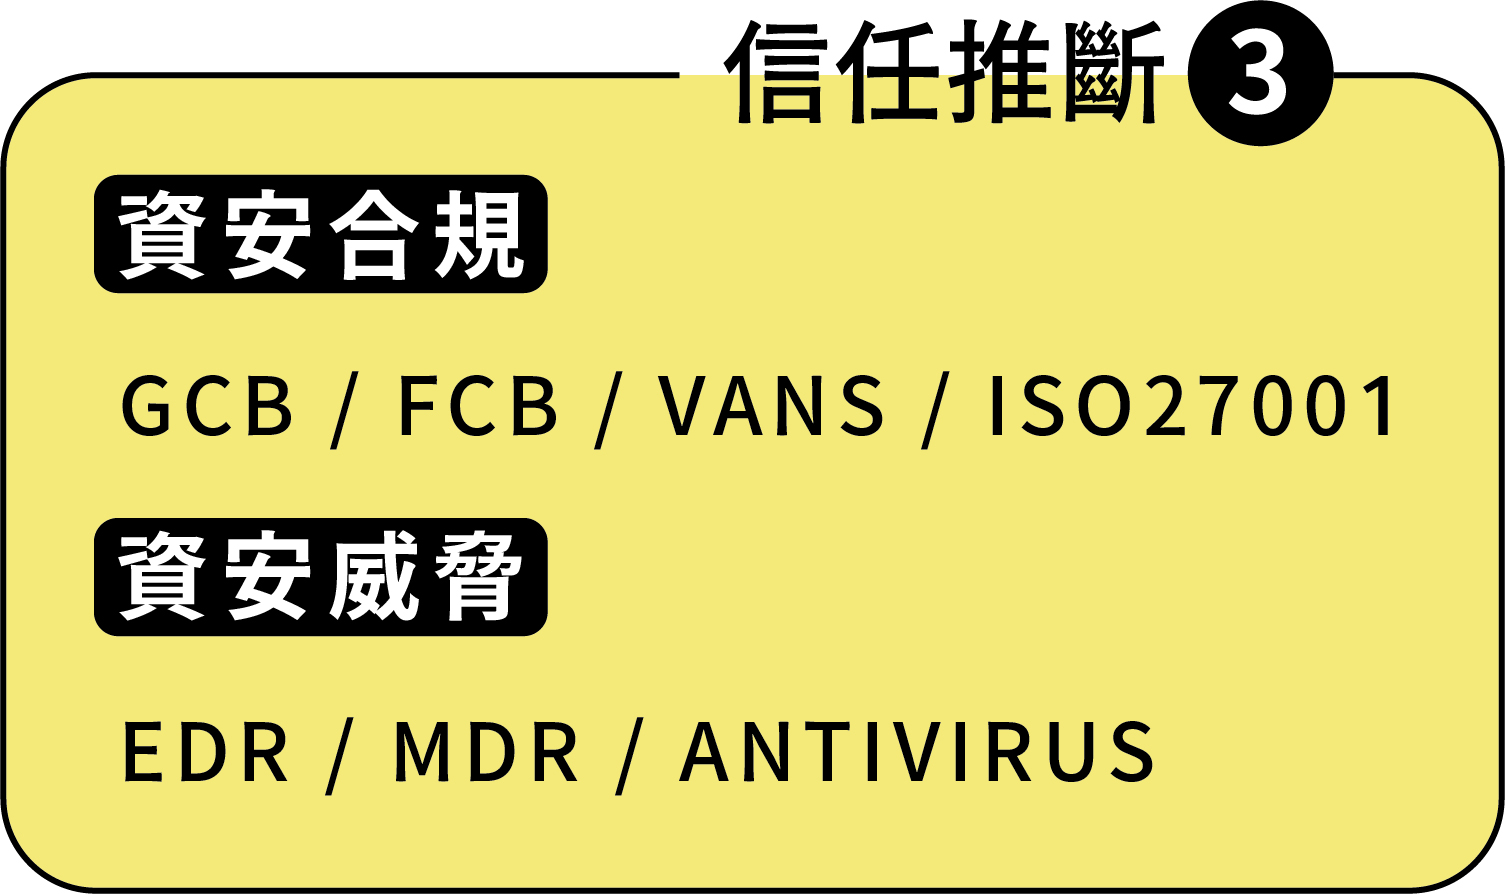
信任推斷圖示
  • 信任推斷:信任推斷是零信任的最後驗證步驟,龍網的信任推斷方案為端點設備健康,像是資安合規管理平台(GCBFCBVANS),資安威脅防範(EDR、MDR、防毒),更進一步降低安全風險。

5. 零信任實施步驟

  • 建立單一登入(SSO)系統:這是實施零信任架構的基礎。透過 SSO,企業可以集中管理用戶身份,簡化訪問控制。
  • 加強身份驗證措施:採用多因素身份驗證(MFA),確保每個用戶在訪問敏感資料時都能進行多重驗證。
  • 持續監控與評估:定期檢查用戶行為和訪問模式,以識別潛在的異常活動。

6. 零信任的未來

零信任是連結身份與設備的安全橋樑,「零信任」不僅是一種技術,更是一種安全理念。隨著網絡攻擊手法的不斷演進,零信任將成為未來資訊安全策略的重要組成部分。企業應積極評估自身需求,選擇合適的技術方案來實現零信任架構,透過身份鑑別、設備鑑別及信任推斷三階段的安全機制,以保障數據安全和業務連續性。透過推廣零信任理念,不僅能提升企業的資安防護能力,更能在瞬息萬變的市場中保持競爭優勢。讓我們一起打造更安全的數位環境、邁向更安全的數位未來!